Akıllı Gözlükler Avrupa’da Yasak mı? Yapay Zeka, Mahremiyet ve Güven
admin
||
October 29, 2026
Bir teknolojinin kullanılabilir olması, her kullanımının hukuka uygun veya toplumsal açıdan kabul edilebilir olduğu anlamına gelmez.
Gözlük yalnızca sahibinin gördüğünü mü görür?
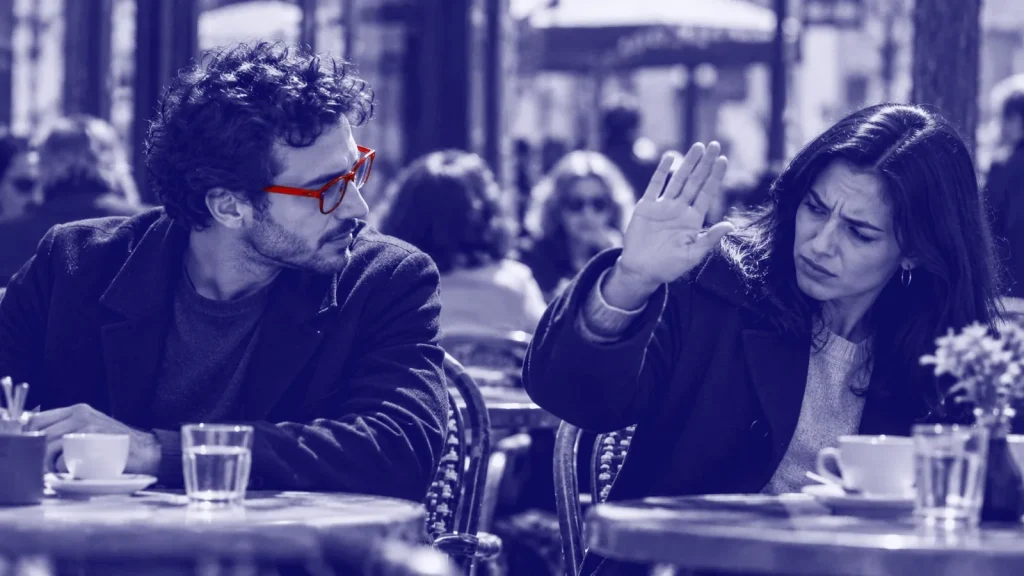
Bir kafede oturduğunuzu düşünün. Yan masadaki kişi neredeyse sıradan bir gözlük takıyor. Gözlük gördüğü çevreyi kaydedebiliyor, duyduğu sesleri işleyebiliyor, bir yapay zeka asistanından bilgi alabiliyor. Gözlüğün sahibi için bu pratik bir kolaylıktır. Peki görüntüde istemeden yer alan diğer insanlar için ne ifade eder? Kayıt yapıldığını fark etmeyen bir kişi hangi tercihi kullanabilir?
Yapay zeka destekli akıllı gözlükler yalnızca yeni bir tüketici elektroniği kategorisi değildir. Teknolojik işlevin kamusal alan, rıza, görünürlük ve veri koruma ile karşılaştığı bir sınır alanıdır. Bu yüzden “Avrupa’da yasak mı?” sorusu tek başına yeterli değildir.
AB genelinde akıllı gözlük yasağı var mı?
29 Ekim 2026 itibarıyla Avrupa Birliği çapında akıllı gözlükleri cihaz kategorisi olarak toptan yasaklayan genel bir düzenleme bulunmuyor. Bu, söz konusu cihazların bütün özelliklerinin her yerde serbestçe kullanılabileceği anlamına da gelmiyor. Cihazın hangi veriyi topladığı, nerede kullanıldığı, veriyi kimin işlediği ve işleme amacının ne olduğu belirleyici olabilir.
Avrupa Veri Koruma Kurulu (EDPB), 13 Ekim 2026 tarihli Statement 1/2026 ile akıllı gözlüklerin veri koruma açısından yarattığı güçlükleri gündeme getirdi. Bu bildiri tek başına bütün cihazları yasaklayan yeni bir kanun değildir. Ulusal kurumların uyarıları, belirli mekânların politikaları ve münferit yasak tartışmaları da aynı şekilde AB genelinde bir ürün yasağıyla karıştırılmamalıdır.
GDPR neden konuşuluyor?
Genel Veri Koruma Tüzüğü (GDPR), belirli koşullarda kişisel verilerin işlenmesini düzenler. Bir kişinin tanınabilir görüntüsü, sesi veya onu belirlenebilir kılan bilgiler kişisel veri bağlamına girebilir. Akıllı gözlüklerle çevrenin sürekli ya da fark ettirmeden kaydedilebilmesi, verilerin toplanma amacı, gerekli olup olmadığı, saklanma süresi ve ilgili kişilerin bilgilendirilmesi gibi soruları öne çıkarır.
Her kullanımın aynı hukuki rejime girdiğini söylemek de yanıltıcıdır. Tamamen kişisel veya hane içi faaliyetler bakımından GDPR’ın kapsamıyla ilgili istisnalar ve sınırlar vardır; ancak bunların uygulanması somut koşullara bağlıdır. Gözlük üreticisi, uygulama sağlayıcısı, işveren ve bireysel kullanıcı arasında veri sorumluluğunun nasıl dağıldığı da kullanım senaryosuna göre değişebilir. Bu nedenle “cihaz var, öyleyse kayıt serbest” ya da “kamera var, öyleyse her kayıt yasak” gibi genellemeler hukuki tabloyu açıklamaz.
AI Act neyi yasaklıyor, neyi düzenliyor?
Avrupa Birliği Yapay Zeka Yasası (AI Act) cihazın dış görünümüne değil, büyük ölçüde yapay zeka sistemlerinin kullanımına ve risklerine odaklanır. Bazı manipülatif uygulamalar ve belirli biyometrik kullanım biçimleri yasaklar ya da sıkı sınırlamalar kapsamında olabilir. Ancak akıllı gözlüklerde bulunan her yapay zeka işlevi otomatik olarak “yasaklı biyometri” değildir.
Örneğin bir kullanıcıya yol tarifi gösterilmesiyle, kalabalıktaki kişilerin kimliklerinin uzaktan belirlenmesi farklı veri işleme ve risk profilleri yaratır. Yüzün görüntülenmesi ile kişiyi benzersiz biçimde tanımaya yönelik biyometrik işlem de ayrı kavramlardır. Hukuki değerlendirmede amaç, bağlam, aktör ve teknik süreçler birlikte ele alınmalıdır. Somut ürün veya kampanya için güncel mevzuatın bir hukuk uzmanıyla değerlendirilmesi gerekir.
İşyeri, hastane ve okul gibi alanlarda risk neden artar?
Bir hastanede hasta mahremiyeti; okulda çocukların korunması; işyerinde çalışanların gözetlenmesi ve güç dengesizliği; toplantı odasında ticari sırların gizliliği gibi ek hassasiyetler vardır. Aynı kayıt teknolojisi, bir sokak manzarasında ve sağlık danışmasında aynı toplumsal sonuçları doğurmaz. Yalnızca teknik olarak “çekim yapabiliyor” olmak, her ortam için uygun kullanım gerekçesi değildir.
Bu mekânlarda kullanıcı alışkanlıkları kadar kurumun açık iletişimi de önem taşır: Nerede kayıt yapılamaz? Kayıt göstergesi nasıl çalışır? Veriye kim erişebilir? Yanlışlıkla kaydedilen görüntü nasıl silinir? Teknoloji tasarımındaki küçük kararlar, insanların kendilerini ne kadar güvende hissedeceğini etkileyebilir.
Markalar için mesele uyumdan daha fazlası
Mahremiyet yalnızca hukuk departmanının kontrol listesi değildir; ürün deneyiminin ve marka güveninin bir parçasıdır. Gözlüğün kayıt yaptığını karşı tarafın anlayabilmesi, veri toplamanın gereklilikle sınırlanması, kullanıcıya anlaşılır kontrol sunulması ve ürünün gerçek kapasitesinin abartılmadan açıklanması stratejik iletişim kararlarıdır.
Yeni bir teknolojiyi pazarlayan kurumun en kolay yolu “gelecek artık burada” demektir. Daha sorumlu yol ise teknolojiyle ortaya çıkan yeni güç ilişkilerini kabul etmektir. Kullanıcının hayatını kolaylaştıran özelliklerin, kullanıcının çevresindeki insanların tercihleri üzerindeki etkisi de anlatının parçası olmalıdır. Güven uyandıran marka, yalnızca yeniliği sunan değil, sınırlarını açıkça konuşabilen markadır.
Sonuç: İnovasyonun görünmeyen tasarımı
Akıllı gözlüklerin toplumsal kabulü yalnızca kamera çözünürlüğü, pil ömrü veya asistanın zekasıyla belirlenmeyecek. Kimin neyi gördüğü, kimin verisinin işlendiği, bilgilendirmenin ne kadar görünür olduğu ve itiraz imkânlarının nasıl tasarlandığı da önemli olacak. İyi ürün stratejisi kullanım kolaylığını mahremiyet sorumluluğundan ayrı düşünmez.
Avrupa’daki tartışma teknolojiyi kategorik olarak reddetmekle açıklanamaz. Daha verimli soru şu: Akıllı cihazlar insanların hayatına katılırken, çevrelerindeki insanların haklarını ve güvenini nasıl koruyabilir? Bu yazı 29 Ekim 2026 tarihli düzenleme görünümünü esas alır; hukuki görüş yerine geçmez.
Kaynakça ve ileri okuma
- EDPB — Statement 1/2026 on smart glasses, 13 Ekim 2026
https://www.edpb.europa.eu/documents/statement/statement-of-the-edpb-on-smart-glasses_en - CNIL — Smart glasses: calls for vigilance
https://cnil.fr/en/smart-glasses-cnil-calls-vigilance - European Commission — Navigating the AI Act
https://digital-strategy.ec.europa.eu/en/faqs/navigating-ai-act - AI Act Service Desk — Article 5
https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-5
KATEGORİLER